Fascicolo Sanitario: rimborso da 20,73 euro di cui non sapevi niente? È la nuova truffa
Scoperta una nuova truffa di phishing: con l'esca di un rimborso legato al Fascicolo Sanitario, infatti, i truffatori proveranno a rubare i dati della carta della vittima


Le campagne di phishing diventano sempre più efficaci e sono sempre più diffuse. Una conferma in tal senso è arrivata da quanto scoperto da CERT-AGID (Computer Emergency Response Team dell’Agenzia per l’Italia Digitale) che ha individuato una campagna di phishing relativa al Fascicolo Sanitario. L’esca per colpire gli utenti è un (inesistente) rimborso da 20,73 euro che viene utilizzato per rubare i dati della carta di pagamento. Ecco tutto quello che c’è da sapere in merito.
Cosa è stato scoperto
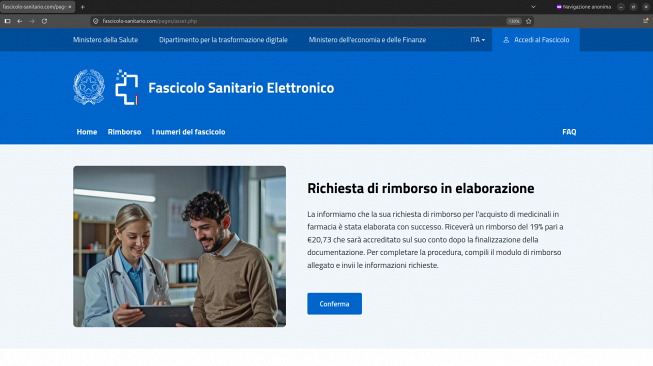
Il CERT-AGID, che di recente ha scoperto anche una truffa legata allo SPID, ha individuato una nuova campagna di phishing con siti web che riproducono fedelmente grafiche e loghi del Fascicolo Sanitario Elettronico, del Ministero della Salute, del Dipartimento per la trasformazione digitale e del Ministero dell’Economia e delle Finanze. Si tratta di un lavoro certosino che ha un obiettivo ben preciso.
Come detto in apertura, l’esca utilizzata per portare a segno la truffa è un rimborso di 20,73 euro legato all’acquisto di medicinali in farmacia che potrebbe tradursi in una detrazione fiscale. Tutto falso, però. L’obiettivo della campagna è ottenere i dati anagrafici e i dati della carta di pagamento della vittima.
 CERT-AGID
Come avviene la truffa
Il tentativo di phishing si articola in quattro passaggi sequenziali. Il primo è rappresentato da una verifica di sicurezza, con un captcha che non serve a capire se l’utente è un umano o un robot ma ha il solo scopo di trasmettere una (inesistente) sensazione di sicurezza e di affidabilità, andando anche a ostacolare l’attività dei crawler automatici.
Superato questo controllo iniziale, l’utente viene indirizzato verso una procedura guidata, con una serie di passaggi in cui è necessario confermare la volontà di ottenere il rimborso e poi “completare” il proprio dossier inserendo tutti i dati personali richiesti.
A questo punto entra in gioco la vera truffa. L’ultimo passaggio, infatti, comporta l’inserimento dei dati della carta di pagamento. Il pretesto utilizzato è quello di velocizzare l’accredito del rimborso che dovrebbe avvenire entro una settimana lavorativa.
Per evitare che l’utente si accorga della truffa, alla fine della procedura, il sistema fornisce un numero di protocollo e un’indicazione sullo stato del rimborso, con l’indicazione “in elaborazione“. C’è anche un falso numero verde a cui l’utente viene indirizzato per richieste di assistenza.
Come chiarito da CERT-AGID, i dati raccolti possono essere utilizzati dagli attaccanti per:
- effettuare transazioni fraudolente online sfruttando i dati della carta;
- monetizzare i dati rivendendoli all’interno di circuiti illeciti;
- utilizzare il profilo anagrafico per ulteriori attacchi mirati di social engineering (es. vishing o smishing bancario).
Da segnalare, in ogni caso, che è già partita la consueta attività di contrasto che prevede la dismissione del dominio malevolo, con CERT-AGID che ha provveduto a diramare gli Indicatori di Compromissione (IoC) alle Pubbliche Amministrazioni e alle organizzazioni accreditate al flusso IoC.


